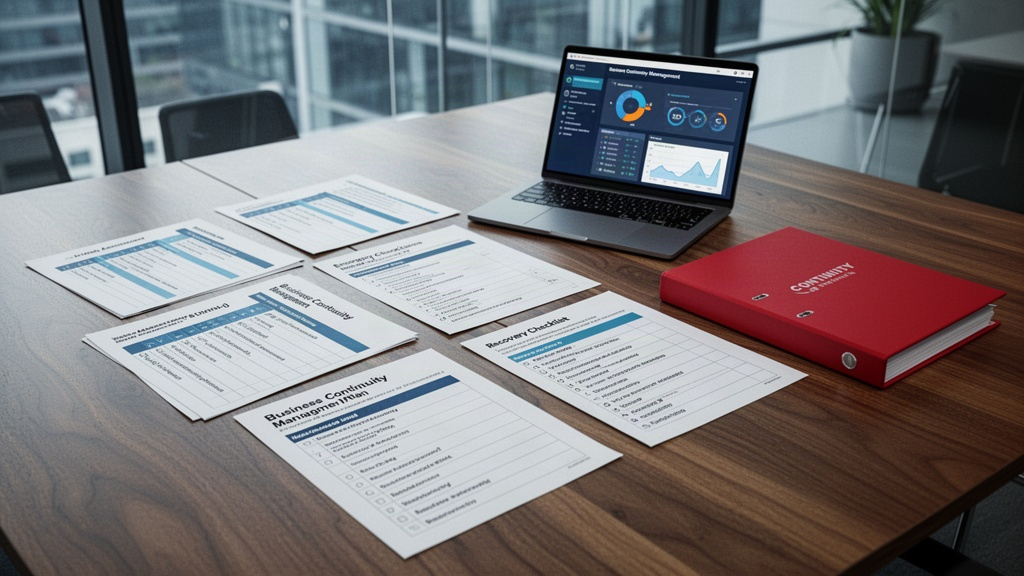
Une entreprise sur deux n'a jamais formalisé sa stratégie de résilience. Pourtant, 70 % des organisations qui subissent une interruption de service de plus de 24 heures ferment leurs portes dans les 18 mois suivants. Ce chiffre brutal illustre pourquoi le business continuity management plan n'est plus un luxe réservé aux grandes corporations. C'est un document stratégique qui décrit comment une organisation continue de fonctionner pendant et après une crise majeure — cyberattaque, incendie, pandémie, défaillance d'un fournisseur critique. La question n'est pas de savoir si une crise surviendra, mais quand. Construire un plan solide avant l'événement détermine la différence entre une reprise rapide et une fermeture définitive.
Les fondements d'un plan de continuité d'activité
Avant de rédiger la moindre procédure, une organisation doit comprendre ce qu'elle cherche à protéger. Le business continuity management plan repose sur une analyse rigoureuse des actifs, des processus et des dépendances internes. Sans cette base, les mesures de protection restent théoriques et inapplicables sous pression.
La première brique est l'analyse d'impact sur l'entreprise, connue sous l'acronyme BIA (Business Impact Analysis). Cette évaluation identifie les effets potentiels d'une interruption sur chaque activité de l'entreprise : pertes financières directes, dommages réputationnels, obligations contractuelles non respectées, risques réglementaires. La BIA classe les processus par ordre de priorité et fixe deux indicateurs décisifs : le Recovery Time Objective (RTO), c'est-à-dire le délai maximal acceptable avant reprise d'une activité, et le Recovery Point Objective (RPO), qui définit la quantité de données que l'entreprise peut se permettre de perdre.
Ces deux métriques guident toutes les décisions techniques et organisationnelles qui suivront. Une banque de détail aura un RTO de quelques minutes pour ses systèmes de paiement. Une agence de communication pourra tolérer plusieurs heures d'interruption sur certains outils internes. Chaque secteur, chaque entreprise, chaque processus a ses propres seuils.
La norme ISO 22301, publiée par l'Organisation internationale de normalisation, fournit le cadre de référence international pour structurer cette démarche. Elle définit les exigences d'un système de management de la continuité des activités et permet aux entreprises d'obtenir une certification reconnue. En France, l'AFNOR diffuse et accompagne l'application de cette norme. La FEMA américaine propose de son côté des guides pratiques adaptés aux organisations de toutes tailles, notamment via son programme de planification de la continuité des opérations.
Un plan sans gouvernance ne tient pas. Désigner un responsable de la continuité d'activité — souvent appelé BCP Manager — est non négociable. Cette personne coordonne les équipes, pilote les exercices et maintient le document à jour. Sans propriétaire clairement identifié, le plan vieillit dans un tiroir et devient inutilisable le jour où on en a besoin.
Construire le plan étape par étape
La construction d'un plan de continuité suit une logique progressive. Chaque étape s'appuie sur la précédente, et sauter une phase compromet la cohérence de l'ensemble. Voici la séquence que les organisations les plus résilientes appliquent :
- Réaliser la BIA pour identifier les processus prioritaires et fixer les RTO/RPO par activité.
- Effectuer une analyse des risques pour recenser les menaces probables : sinistres physiques, cyberattaques, défaillances humaines, crises sanitaires.
- Définir les stratégies de continuité : sites de repli, redondance des systèmes informatiques, contrats de sous-traitance d'urgence, télétravail généralisé.
- Rédiger les procédures de réponse pour chaque scénario identifié, avec des instructions claires, des responsabilités nominatives et des contacts d'urgence vérifiés.
- Tester le plan via des exercices de simulation, des tests techniques de basculement et des audits réguliers.
- Maintenir et réviser le document au moins une fois par an, ou après chaque changement organisationnel majeur.
La phase de test mérite une attention particulière. Beaucoup d'entreprises rédigent un plan complet et ne le testent jamais. Un plan non testé est un plan non fiable. Les exercices de simulation — qu'il s'agisse de simulations sur table ou de basculements réels vers un site de secours — révèlent les incohérences, les dépendances oubliées et les lacunes humaines. La FEMA recommande de réaliser au minimum un exercice complet par an.
La communication de crise fait partie intégrante du plan. Qui informe les clients ? Dans quel délai ? Avec quel message ? L'absence de protocole de communication génère de la confusion et amplifie les dommages réputationnels. Définir une cellule de crise avec des rôles précis — porte-parole, coordinateur technique, responsable des relations fournisseurs — permet d'agir vite et de façon cohérente.
Les fournisseurs et partenaires critiques doivent être intégrés dans la réflexion. Une entreprise peut avoir le meilleur plan du monde ; si son prestataire cloud principal n'a pas de plan équivalent, sa résilience reste fragile. Inclure des clauses de continuité dans les contrats fournisseurs et vérifier leurs certifications — notamment ISO 22301 — renforce la chaîne de résilience globale.
Les outils et normes qui structurent la démarche
La mise en œuvre d'un plan de continuité s'appuie sur un écosystème d'outils et de référentiels. Les choisir avec discernement évite de créer une complexité administrative qui ralentit la réponse en situation réelle.
Du côté des solutions logicielles, les plateformes de gestion de crise comme Fusion Framework, Quantivate ou Riskonnect permettent de centraliser la documentation, de gérer les alertes et de coordonner les équipes en temps réel. Ces outils proposent des tableaux de bord qui visualisent l'état de chaque processus critique et facilitent les décisions sous pression. Pour les PME avec des budgets limités, des solutions plus légères — voire des fichiers structurés hébergés sur des espaces de stockage redondants — peuvent suffire, à condition d'être rigoureusement maintenus.
La cybersécurité occupe une place croissante dans les plans de continuité. Les attaques par ransomware ont paralysé des hôpitaux, des collectivités territoriales et des entreprises industrielles. Intégrer les scénarios de cyberattaque dans le plan — avec des procédures de déconnexion d'urgence, des sauvegardes hors ligne et des contacts pré-établis avec des équipes de réponse aux incidents — est désormais indispensable.
Les sauvegardes de données suivent la règle des 3-2-1 : trois copies des données, sur deux supports différents, dont une hors site. Cette règle simple protège contre la plupart des scénarios de perte de données, qu'il s'agisse d'une panne matérielle, d'un incendie ou d'un chiffrement malveillant. Tester régulièrement la restauration des sauvegardes est aussi important que les sauvegardes elles-mêmes.
La formation des équipes complète l'arsenal. Un plan méconnu des collaborateurs est un plan mort. Des sessions de sensibilisation, des fiches réflexes accessibles hors connexion et des exercices réguliers ancrent les bons réflexes avant la crise.
Les pièges qui font échouer les meilleurs plans
Malgré des investissements réels, certains plans de continuité s'effondrent au premier test sérieux. Les causes sont souvent identiques et évitables.
Le premier piège est le plan trop théorique. Des documents de 200 pages remplis de diagrammes complexes sont inutilisables sous stress. Un bon plan de continuité doit tenir sur quelques pages d'actions concrètes, avec des noms, des numéros de téléphone et des séquences claires. La simplicité opérationnelle prime sur l'exhaustivité académique.
Le deuxième problème récurrent est l'obsolescence du document. 60 % des entreprises n'ont pas de plan formalisé ; parmi celles qui en ont un, beaucoup travaillent avec une version datant de plusieurs années. Un déménagement de bureau, un changement de prestataire informatique, une réorganisation interne suffisent à rendre le plan obsolète. Sans processus de révision régulier, le document devient un artefact administratif sans valeur pratique.
L'oubli des ressources humaines est une autre lacune fréquente. Les plans se concentrent souvent sur les systèmes et les données, en négligeant les personnes. Que se passe-t-il si les trois membres clés de l'équipe IT sont simultanément indisponibles ? Identifier des remplaçants formés pour chaque rôle critique et documenter les connaissances tacites des experts évite les situations de blocage humain.
Enfin, traiter le plan de continuité comme un projet ponctuel plutôt que comme un processus continu condamne les efforts à long terme. La résilience organisationnelle se construit dans la durée, par des tests réguliers, des retours d'expérience après chaque incident — même mineur — et une culture d'entreprise qui prend la préparation aux crises au sérieux. Les organisations qui y parviennent ne subissent pas les crises : elles les traversent.